

હા, PHP (Hypertext Preprocessor) પ્રોગ્રામિંગ લેંગ્વેજમાં તાજેતરમાં (ઓક્ટોબર ૨૦૨૬માં) એક અત્યંત ગંભીર સાયબર સુરક્ષા ખામી સામે આવી છે, જેને કારણે વિશ્વભરની ઇન્ટરનેટ સિસ્ટમ્સમાં ખળભળાટ મચી ગયો છે. આ સુરક્ષા ખામીઓને “PHP2Shell” નામ આપવામાં આવ્યું છે. આજે આપણે PHP2Shell vulnerability Gujarati માં વિગતવાર સમજીશું.
PHP શું છે?
PHP એ એક ઓપન-સોર્સ, સર્વર-સાઇડ સ્ક્રિપ્ટિંગ લેંગ્વેજ છે જેનો ઉપયોગ વેબસાઇટ્સ અને વેબ એપ્લિકેશન્સ બનાવવા માટે થાય છે. [nytimes]
- તેનું મહત્ત્વ: સમગ્ર વિશ્વની લગભગ ૭૦% વેબસાઇટ્સ PHP પર ચાલે છે.
- મોટા પ્લેટફોર્મ્સ જેવા કે Facebook હવે Hack (PHP નું જ અપગ્રેડેડ વર્ઝન) વાપરે છે, પણ WordPress, Drupal, Joomla જેવી 70% થી વધુ CMS હજુ પણ PHP પર જ છે. આથી જ, PHP માં આવેલી કોઈ પણ બગ સમગ્ર ઇન્ટરનેટને જોખમમાં મૂકી શકે છે. [theguardian]
તેમાં કઈ ૨ બગ ડિટેક્ટ થઈ છે?
આ બંને ખામીઓ ખૂબ જ ગંભીર પ્રકારની Remote Code Execution (RCE) છે, જેને ગ્લોબલ સિક્યોરિટી સ્કોરિંગ સિસ્ટમ (CVSS) માં ૧૦ માંથી ૯.૨ (Critical) નું રેટિંગ આપવામાં આવ્યું છે:
- CVE-2026-109618 (મેમરી કરપ્શન બગ): જ્યારે કોઈ યુઝર મોટી ફાઇલ અપલોડ કરવા જેવી HTTP રિકવેસ્ટ મોકલે છે અને PHP સર્વર આઉટ-ઓફ-મેમરી (OOM – મેમરી ફૂલ થઈ જવી) કન્ડિશનમાં જાય છે, ત્યારે સિસ્ટમ ડેટાને અધૂરો પ્રોસેસ કરીને ક્રેશ થાય છે. આ અધૂરા ડેટાનો ઉપયોગ કરીને હેકર્સ સિસ્ટમમાં ઘૂસી શકે છે.
- CVE-2026-109619 (યુઝ-આફ્ટર-ફ્રી બગ): આ ખામી PHP ના ‘અપલોડ પ્રોગ્રેસ’ ફીચરમાં જોવા મળી છે. આમાં એકવાર રિકવેસ્ટ પૂરી થયા પછી પણ મેમરીમાં જૂનો ડેટા (Stale State) રહી જાય છે, જે નવી રિકવેસ્ટ વખતે હેકર્સને સિસ્ટમનો કંટ્રોલ આપી શકે છે. [GOOGLECLOUD]
ક્યા AI એ આ બગ ડિટેક્ટ કરી છે?
આ ઇતિહાસની એવી પ્રથમ સૌથી મોટી ઘટના છે જ્યાં માનવ સંશોધકોના બદલે આર્ટિફિશિયલ ઇન્ટેલિજન્સ (AI) એ આ ખામીઓ શોધી કાઢી છે. આ બગ બે અલગ-અલગ સિક્યોરિટી કંપનીઓ દ્વારા અલગથી શોધવામાં આવી હતી:
- CalypsoAI (Calif) કંપની: ઓગસ્ટ ૨૦૨૬માં OpenAI ના GPT-5.6 Sol મોડલની મદદથી આ બગ શોધી કાઢી હતી.
- Wiz Research કંપની: ગુગલની માલિકીની આ કંપનીએ પોતાના ઓટોનોમસ AI ટૂલ ‘Wiz Atlas’ તેમજ ગૂગલના Gemini 4 Argon અને GPT-5.6 Sol ના સંયુક્ત મિશ્રણથી આ ખામી શોધી હતી. Wiz ના રિપોર્ટ મુજબ, આ PHP2Shell vulnerability નો હુમલો ખૂબ જ સરળ છે.
નોંધ: આ બગ્સ છેલ્લા ૧૦ થી વધુ વર્ષોથી PHP ના કોડિંગમાં છુપાયેલી હતી, જેને શોધવી માણસો માટે અશક્ય જેવી અથવા અત્યંત જટિલ હતી, પણ AI એ તેને સરળતાથી શોધી કાઢી.
તેનાથી શું નુકસાન થઈ શકે છે?
જો હેકર્સ આ બગનો ફાયદો ઉઠાવે (Exploit કરે), તો નીચે મુજબના મોટા નુકસાન થઈ શકે છે:
- અનઓથેન્ટિકેટેડ એક્સેસ: હેકરને વેબસાઇટમાં ઘૂસવા માટે કોઈ આઈડી કે પાસવર્ડની જરૂર પડતી નથી.
- રિમોટ કંટ્રોલ: હેકર્સ વિશ્વના કોઈપણ ખૂણે બેસીને વેબ સર્વર પર પોતાનો કમાન્ડ ચલાવી શકે છે અને આખી વેબસાઇટનો કબજો લઈ શકે છે.
- ડેટા ચોરી અને માલવેર: સર્વર પર રહેલો લાખો યુઝર્સનો સંવેદનશીલ ડેટા (બેંકિંગ વિગતો, પાસવર્ડ્સ) ચોરી થઈ શકે છે અથવા વેબસાઇટ પર વાયરસ અપલોડ કરી શકાય છે.
સરકારો અને કંપનીઓ આ બગ દૂર કરવા શું કરી રહી છે?
ખામી જાહેર થતાં જ વૈશ્વિક સ્તરે ઇમરજન્સી સાયબર એલર્ટ જારી કરવામાં આવ્યું છે:
- વેબસાઇટ્સ કામચલાઉ બંધ (Dark) કરવી: બેલ્જિયમ, નેધરલેન્ડ, ફિનલેન્ડ, ફ્રાન્સ, જર્મની અને યુકે (જ્યાં ૩૨ સરકારી સેવાઓ બંધ કરાઈ) જેવા દેશોની સરકારોએ સાવચેતીના પગલારૂપે પોતાની સંવેદનશીલ સરકારી વેબસાઇટ્સને તાત્કાલિક ઓફલાઇન કરી દીધી છે. જાપાનના વડાપ્રધાન સનાઈ તાકાઈચિએ પણ જાહેરમાં અપીલ કરી છે કે જો તાત્કાલિક સુધારો ન થાય તો વેબસાઇટ્સ બંધ રાખવી હિતાવહ છે.
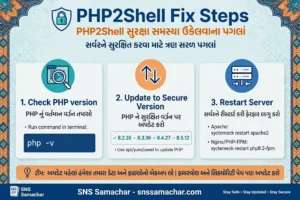
- ઇમરજન્સી પેચ (સુરક્ષા અપડેટ): PHP ફાઉન્ડેશને તાત્કાલિક ધોરણે આ બગ ફિક્સ કરવા માટે નવી સુરક્ષા અપડેટ્સ (PHP versions 8.5.12, 8.4.27, 8.3.36 અને 8.2.35) રિલીઝ કરી દીધી છે. બધી નાની-મોટી કંપનીઓ અને સિક્યોરિટી ટીમો અત્યારે યુદ્ધના ધોરણે આ પેચ ઇન્સ્ટોલ કરી રહી છે.
- સરકારી એજન્સીઓની એડવાઇઝરી: અમેરિકાની NSA (નેશનલ સિક્યોરિટી એજન્સી), CISA અને બ્રિટનની સાયબર સુરક્ષા એજન્સીઓએ તમામ આઇટી સંસ્થાઓને કાં તો તરત સિસ્ટમ અપડેટ કરવા અથવા સર્વર બંધ કરવા આદેશ આપ્યા છે. [theguardian]
તમારા ધ્યાનમાં રાખવા જેવા અન્ય નવા મુદ્દા (New Technical Angles):
- લીક અને વહેલો હુમલો (Zero-Day Attack): મૂળ પ્લાનિંગ મુજબ આ બગની વિગતો સિક્યોરિટી ફિક્સ થયા પછી જાહેર કરવાની હતી. પરંતુ ૨૦ ઓક્ટોબરે ઇન્ટરનેટ ફોરમ્સ પર આ માહિતી લીક થઈ ગઈ અને Amazon ની થ્રેટ ઇન્ટેલિજન્સ ટીમે નોંધ્યું કે સત્તાવાર જાહેરાતના ૪ દિવસ પહેલા (૧૭ ઓક્ટોબરથી) જ હેકર્સે આ બગનો ઉપયોગ કરીને હુમલા કરવાના પ્રયાસ શરૂ કરી દીધા હતા.
- જૂના વર્ઝન વાપરનારાઓ માટે મોટું જોખમ: PHP ફાઉન્ડેશને 8.2.35, 8.3.36, 8.4.27 અને 8.5.12 રિલીઝ કર્યા છે. જો તમે PHP 7.4, 8.0 અને 8.1 વાપરો છો તો તમારે સોર્સ કોડથી જાતે પેચ લગાવવો પડશે, તૈયાર ઇન્સ્ટોલર નહીં મળે. અને PHP 5.4 થી 7.3 વાળા માટે કોઈ જ સુરક્ષા અપડેટ નથી, તેમણે તરત જ 8.2+ પર અપગ્રેડ કરવું જ પડશે.
- AI યુગનો નવો પડકાર: આ ઘટના સાયબર સિક્યોરિટીમાં એક ટર્નિંગ પોઈન્ટ છે. નિષ્ણાતો ચિંતિત છે કે જો AI સિક્યોરિટી ફિક્સ શોધવામાં મદદ કરી શકે છે, તો હેકર્સ પણ AI નો ઉપયોગ કરીને સિસ્ટમમાં નવી ખામીઓ ખૂબ જ ઝડપથી શોધીને મોટા હુમલા કરી શકે છે.
- ફક્ત અપડેટ કરવું પૂરતું નથી, અપડેટ પછી તમારા સર્વરના PHP-FPM અથવા Apache સર્વિસને Restart કરવી ફરજિયાત છે, નહીતર જૂનો ખતરનાક કોડ મેમરીમાં જ રહેશે.
TIMELINE:
- 17 ઓક્ટોબર: Amazon એ પહેલો હુમલાનો પ્રયાસ જોયો (પેચના 4 દિવસ પહેલા)
- 20 ઓક્ટોબર: માહિતી લીક થઈ ગઈ.
- 21 ઓક્ટોબર બપોરે 2 વાગ્યે: PHP એ ઇમરજન્સી પેચ રિલીઝ કર્યો (socradar.io)
વધુ ટેક્નોલોજી સમાચાર વાંચો.
તમારે શું કરવું જોઈએ?
જો તમે કોઈ વેબસાઇટના માલિક છો અથવા PHP બેકએન્ડ ધરાવતી સિસ્ટમ ચલાવો છો, તો તમારા હોસ્ટિંગ પ્રોવાઇડરનો સંપર્ક કરીને ખાતરી કરો કે તમારું PHP વર્ઝન લેટેસ્ટ સુરક્ષિત વર્ઝન પર અપડેટ થઈ ગયું છે.
- તરત જ php -v કરીને વર્ઝન ચેક કરો
- અપડેટ ન થઈ શકે તો post_max_size અને upload વાળી વિનંતીઓને Firewall પર બ્લોક કરો – આ કામચલાઉ ઉપાય છે
- 17 ઓક્ટોબર પછીના Logs ચેક કરો કે કોઈ હુમલો થયો છે કે નહીં.
જો તમને આ PHP2Shell vulnerability Gujarati માહિતી ઉપયોગી લાગી હોય તો શેર કરો.
FAQ – વારંવાર પૂછાતા પ્રશ્નો
- 1. PHP2Shell શું છે?
A: PHP2Shell એ PHP માં મળેલી બે ગંભીર ખામીઓ CVE-2026-109618 અને CVE-2026-109619 નું નામ છે, જેનાથી હેકર્સ વગર પાસવર્ડે સર્વર પર કંટ્રોલ મેળવી શકે છે. - 2. કયા PHP વર્ઝન જોખમમાં છે?
A: PHP 5.4 થી લઈને 8.5.11 સુધીના તમામ વર્ઝન જોખમમાં છે. સૌથી વધુ જોખમ Apache mod_php વાપરતા સર્વરને છે. - 3. તેનો ઉપાય શું છે?
A: તમારે તરત જ PHP ને 8.2.35, 8.3.36, 8.4.27 અથવા 8.5.12 પર અપડેટ કરવું અને સર્વરને Restart કરવું. - 4. શું WordPress સાઇટ્સ પણ જોખમમાં છે?
A: હા, કારણ કે WordPress PHP પર ચાલે છે. તમારું WordPress અપડેટ હોય તો પણ જો સર્વરનું PHP જૂનું હોય તો સાઇટ હેક થઈ શકે છે.
Disclaimer / અસ્વીકરણ:
આ લેખમાં આપેલી માહિતી વિવિધ આંતરરાષ્ટ્રીય સાયબર સુરક્ષા એજન્સીઓ (CISA, CERT-EU), PHP ફાઉન્ડેશન અને Wiz Research ના સત્તાવાર અહેવાલો પર આધારિત છે. આ માહિતી માત્ર જાગૃતિ અને શૈક્ષણિક હેતુ માટે છે. કોઈપણ સર્વર અપડેટ કરતા પહેલા તમારા ડેટાનો બેકઅપ લો અને તમારા હોસ્ટિંગ પ્રોવાઈડર અથવા ટેકનિકલ એક્સપર્ટની સલાહ લો. કોઈપણ પ્રકારના નુકસાન માટે SNS Samachar જવાબદાર રહેશે નહીં.
